

WordPress bardzo łatwo rozbudować dziesiątkami wtyczek, z których część realizuje tylko jedną prostą funkcję. Zastąpienie takiego pluginu krótkim fragmentem kodu może uprościć witrynę, ale nie każdy kilkulinijkowy snippet jest funkcjonalnym odpowiednikiem wtyczki. Różnica staje się szczególnie istotna przy bezpieczeństwie, przetwarzaniu danych i integracjach zewnętrznych.
Decyzji nie należy więc sprowadzać do zasady, że mniej wtyczek zawsze oznacza szybszego lub lepszego WordPressa. Znaczenie mają zakres funkcji, jakość kodu, sposób jego ładowania, możliwość aktualizacji oraz odpowiedzialność za późniejsze utrzymanie. Prosty snippet może być dobrym rozwiązaniem dla drobnej modyfikacji, ale w innych przypadkach pozorna oszczędność kończy się dodatkowym ryzykiem albo większą liczbą obowiązków technicznych.
Streszczenie artykułu:
- liczba wtyczek sama w sobie nie określa wydajności strony, ponieważ jedna ciężka wtyczka może obciążać WordPressa bardziej niż kilka lekkich,
- snippet sprawdza się najlepiej przy krótkiej, dobrze rozumianej i stabilnej funkcji, która nie wymaga panelu ustawień ani regularnych zmian,
- wtyczka jest bezpieczniejszym wyborem przy sanityzacji danych, formularzach, płatnościach, integracjach i funkcjach wymagających aktualizacji,
- własny kod niezależny od motywu lepiej przechowywać w osobnym mini-pluginie niż w pliku functions.php,
- snippet może zastąpić jedną funkcję wtyczki, ale nie oznacza to automatycznie, że zastępuje cały plugin.
Czy duża liczba wtyczek naprawdę spowalnia WordPressa?
Sama liczba wtyczek nie jest miarodajnym wskaźnikiem wydajności WordPressa. Jedna rozbudowana albo źle zoptymalizowana wtyczka może powodować większe obciążenie niż kilka prostych pluginów. Znaczenie ma to, co konkretnie wykonuje kod po stronie serwera i przeglądarki.
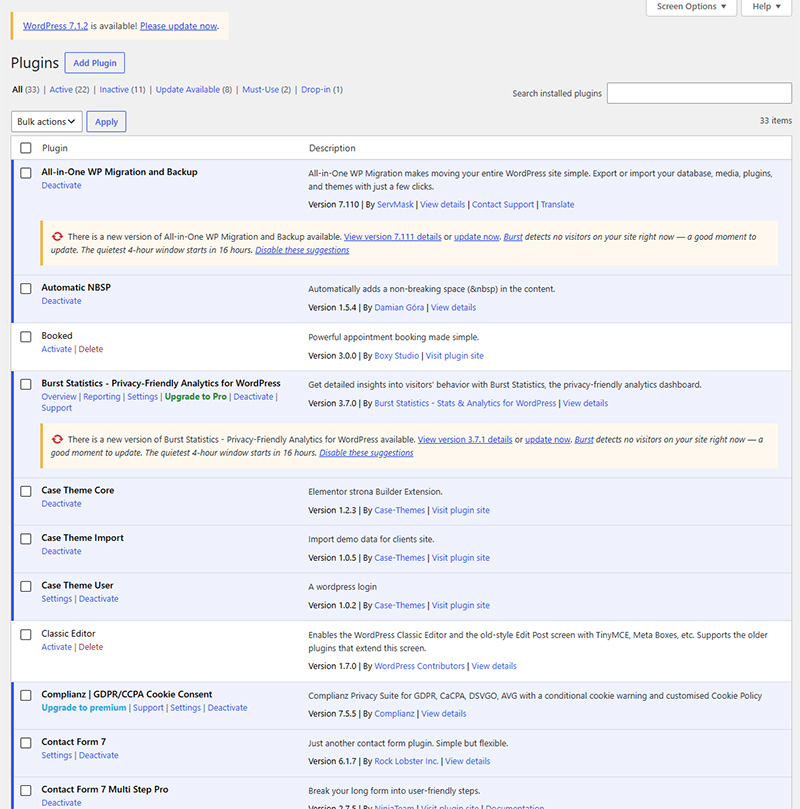
Problemy zaczynają się wtedy, gdy kolejne wtyczki dodają zapytania do bazy danych, zadania cron, skrypty JavaScript, arkusze CSS, połączenia z zewnętrznymi usługami albo dodatkowe operacje wykonywane przy każdym wyświetleniu strony. Stopniowe dokładanie takich rozszerzeń określa się czasem jako plugin creep. Witryna obrasta funkcjami, z których część realizuje bardzo małe zadania, ale każda wnosi własny kod, konfigurację i wymagania dotyczące utrzymania.
Dlatego audyt WordPressa powinien obejmować nie tylko liczbę aktywnych pluginów, lecz także ich rzeczywistą rolę. Wtyczka wykonująca jedną niewielką modyfikację może być kandydatem do zastąpienia krótkim kodem. Rozbudowane narzędzie odpowiedzialne za bezpieczeństwo, integrację lub dane użytkowników wymaga zupełnie innej oceny.
Kiedy warto zastąpić wtyczkę własnym kodem?
Wtyczkę można zastąpić własnym kodem wtedy, gdy funkcja jest prosta, dobrze rozumiana i łatwa do przetestowania. Kluczowe znaczenie ma nie liczba linii, lecz zakres odpowiedzialności takiego rozwiązania.
Prosta funkcja, której działanie jest dobrze znane
Dobrym kandydatem jest drobna modyfikacja zachowania WordPressa, która korzysta z istniejącego filtra lub akcji i nie przetwarza wrażliwych danych. Przykładem może być ukrycie paska administracyjnego dla określonych użytkowników. W takim przypadku instalowanie osobnego pluginu wyłącznie dla jednej niewielkiej zmiany nie zawsze jest konieczne.
Funkcja nie wymaga panelu konfiguracyjnego
Snippet ma sens przede wszystkim wtedy, gdy po wdrożeniu nie trzeba nim regularnie zarządzać. Jeżeli administrator musi zmieniać wiele opcji, wybierać role, ustawiać warunki lub wprowadzać dane przez interfejs, gotowa wtyczka może być łatwiejsza w obsłudze i bezpieczniejsza dla osób, które nie pracują z kodem.
Kod jest krótki, stabilny i łatwy do przetestowania
Drobna funkcja powinna być możliwa do sprawdzenia po aktualizacji WordPressa lub PHP bez rozbudowanej procedury testowej. Im więcej zależności, wyjątków i warunków trzeba obsłużyć, tym mniej atrakcyjny staje się prosty snippet.
Ktoś będzie w stanie utrzymywać kod
Własny fragment PHP nie aktualizuje się automatycznie. Po zmianach w WordPressie, WooCommerce, motywie lub innych elementach witryny ktoś musi sprawdzić, czy nadal działa poprawnie. Snippet jest sensownym zamiennikiem tylko wtedy, gdy istnieje osoba odpowiedzialna za jego późniejsze utrzymanie.
Kiedy lepiej zostać przy wtyczce?
Przy wtyczce lepiej pozostać wtedy, gdy funkcja wpływa na bezpieczeństwo, przetwarza dane albo wymaga obsługi wielu przypadków brzegowych. Kilka linii kodu może odtworzyć widoczny efekt działania pluginu, ale niekoniecznie wszystkie mechanizmy, które działają w tle.
Wtyczka jest zazwyczaj lepszym wyborem, gdy rozwiązanie obejmuje:
- sanityzację i walidację danych przesyłanych przez użytkowników,
- formularze, płatności, konta użytkowników i informacje wymagające kontroli uprawnień,
- integracje z zewnętrznymi API oraz obsługę błędów i zmian po stronie usługodawcy,
- funkcje bezpieczeństwa obejmujące więcej niż pojedynczy filtr lub ustawienie,
- mechanizmy, które muszą być regularnie dostosowywane do kolejnych wersji WordPressa lub innych komponentów.
Rozbudowany plugin może zawierać walidację danych, sprawdzanie uprawnień, mechanizmy zgodności z różnymi konfiguracjami oraz obsługę sytuacji, które nie są widoczne w podstawowym scenariuszu działania. To, że snippet daje ten sam rezultat na pierwszy rzut oka, nie oznacza jeszcze równoważności funkcjonalnej.
Obsługa SVG – dlaczego kilka linijek kodu nie zawsze zastępuje plugin?
Samo umożliwienie przesyłania plików SVG nie oznacza ich bezpiecznej obsługi. Można stosunkowo łatwo rozszerzyć listę akceptowanych typów plików w WordPressie, ale taki kod nie musi analizować zawartości przesyłanego SVG ani usuwać potencjalnie niebezpiecznych elementów.
SVG nie jest zwykłym obrazem rastrowym. Plik ma strukturę opartą na XML i może zawierać elementy, które przy nieprawidłowej obsłudze tworzą ryzyko ataku XSS. Ograniczenie możliwości przesyłania plików tylko do administratorów zmniejsza powierzchnię ataku, lecz nie jest tym samym co sanityzacja pliku.
Bezpieczniejszy mechanizm powinien więc kontrolować zawartość SVG, a nie jedynie zezwalać WordPressowi na przyjęcie danego rozszerzenia i typu MIME. Jeżeli pliki mogą przesyłać różne osoby lub pochodzą one z zewnętrznych źródeł, rozwiązanie wyposażone w sanityzację zapewnia zakres ochrony, którego prosty filtr nie daje.
To, że snippet działa, nie oznacza, że funkcjonalnie zastępuje plugin. Przykład SVG dobrze pokazuje różnicę między uruchomieniem określonej funkcji a obsłużeniem jej w sposób uwzględniający bezpieczeństwo.
Google Analytics i GTM – kiedy prosty snippet przestaje być prosty?
Sam podstawowy kod śledzący można dodać do strony bez instalowania osobnej wtyczki. Taki przypadek pozostaje prosty tak długo, jak długo zadanie ogranicza się do wstawienia określonego fragmentu kodu w odpowiednim miejscu witryny.
Zakres szybko rośnie, gdy trzeba uwzględnić zgodę użytkownika, Consent Mode, integrację z platformą zarządzania zgodami, zdarzenia e-commerce, warstwę danych lub wyłączenie ruchu generowanego przez zalogowanych członków zespołu. W takich konfiguracjach plugin nie służy już wyłącznie do wklejenia identyfikatora.
Rozbudowana integracja może porządkować zdarzenia, przekazywać informacje z WooCommerce lub formularzy i sterować warunkami uruchamiania skryptów. Jeżeli analityka obejmuje więcej niż podstawowy kod śledzący, zastąpienie wtyczki prostym snippetem może oznaczać konieczność samodzielnego odtworzenia znacznie większej liczby funkcji.
Czy wyłączenie XML-RPC zastępuje wtyczkę bezpieczeństwa?
Nie, wyłączenie XML-RPC zastępuje najwyżej jedną funkcję realizowaną przez narzędzie bezpieczeństwa. Nie jest odpowiednikiem całego rozwiązania odpowiedzialnego za ochronę witryny.
WordPress pozwala wyłączyć XML-RPC za pomocą krótkiego filtra. Jeżeli celem jest wyłącznie zablokowanie tego mechanizmu, osobna wtyczka przeznaczona tylko do tej czynności może być zbędna. Problem pojawia się wtedy, gdy taki snippet traktuje się jako zamiennik rozbudowanej wtyczki bezpieczeństwa.
Plugin security może dodatkowo skanować pliki, analizować podejrzane działania, stosować reguły ochronne lub obsługiwać inne wektory ataku. Usunięcie całego narzędzia dlatego, że jedną z jego funkcji można zastąpić pojedynczym filtrem, zmienia zakres ochrony strony.
Czy warto wyłączać Gutenberg i jego style?
Tak, ale tylko wtedy, gdy witryna rzeczywiście nie korzysta z edytora blokowego ani zasobów potrzebnych elementom blokowym. Automatyczne usuwanie stylów bez sprawdzenia zależności może zmienić wygląd części strony.
Jeżeli WordPress jest obsługiwany przez inny edytor lub page builder, można rozważyć wyłączenie Gutenberga oraz niepotrzebnych stylów, takich jak wp-block-library czy wp-block-library-theme. Pozwala to ograniczyć ładowanie zasobów, które nie są wykorzystywane.
Nie każda witryna bez ręcznie tworzonych bloków może jednak bezpiecznie usunąć wszystkie style Gutenberga. Motyw albo inna wtyczka może korzystać z komponentów i klas związanych z systemem blokowym. Zmianę trzeba więc przetestować na całej stronie, a nie tylko w edytorze.
functions.php, Code Snippets czy własny plugin – gdzie trzymać własny kod?
Kod funkcjonalny niezależny od motywu najlepiej oddzielić od pliku functions.php. Miejsce przechowywania snippetu powinno odpowiadać temu, czy dana funkcja należy do motywu, czy do samej witryny.
functions.php – kod związany z motywem
Plik functions.php jest naturalnym miejscem dla zmian, które mają działać wyłącznie z konkretnym motywem. Nawet w motywie potomnym pozostaje jednak zależność od aktywnego szablonu. Po jego zmianie taki kod przestaje się wykonywać.
Plugin typu Code Snippets – wygodne zarządzanie
Narzędzie do zarządzania snippetami daje interfejs pozwalający włączać i wyłączać fragmenty kodu bez edycji plików. Ułatwia to administrację i diagnostykę, lecz samo również jest kolejną wtyczką zawierającą dodatkowy interfejs i mechanizmy potrzebne do obsługi kodu.
Własny mini-plugin – logika niezależna od motywu
Niewielki własny plugin pozwala oddzielić funkcje witryny od warstwy wizualnej. Kod pozostaje aktywny po zmianie motywu, a podczas debugowania można wyłączyć cały moduł tak samo jak zwykłą wtyczkę. Takie podejście sprawdza się szczególnie przy snippetach, które mają być trwałą częścią konfiguracji strony.
Do functions.php powinien trafiać przede wszystkim kod, którego utrata po zmianie motywu jest akceptowalna. Funkcje mające pozostać z witryną po redesignie lepiej przechowywać niezależnie.
Czy własny snippet także ma koszt utrzymania?
Tak, własny snippet przenosi obowiązek utrzymania kodu na właściciela lub opiekuna technicznego strony. W przypadku gotowej wtyczki za dostosowanie do kolejnych zmian odpowiada jej producent, o ile projekt jest nadal rozwijany.
Własny kod trzeba kontrolować po aktualizacjach WordPressa, PHP i komponentów, z którymi współpracuje. Należy także samodzielnie reagować na zmiany funkcji, filtrów, metod integracji lub wymagań dotyczących bezpieczeństwa. Ten koszt jest niewielki przy kilku prostych fragmentach kodu, ale rośnie wraz z liczbą własnych modyfikacji.
Z tego powodu zamiana wielu pluginów na przypadkowe snippety nie zawsze upraszcza witrynę. Może jedynie przenieść złożoność z listy wtyczek do kodu, za którego działanie nikt poza właścicielem strony nie odpowiada.
Wtyczka czy własny kod – co lepiej wybrać?
Decyzja powinna wynikać z zakresu funkcji, ryzyka i możliwości późniejszego utrzymania rozwiązania. Najkrótszy kod nie zawsze jest najlepszym rozwiązaniem, podobnie jak każda drobna funkcja nie wymaga osobnego pluginu.
Przed zastąpieniem wtyczki snippetem należy sprawdzić:
- czy funkcja jest rzeczywiście prosta i ograniczona do jednego zadania,
- czy kod dotyczy bezpieczeństwa, plików, formularzy, płatności lub danych użytkowników,
- czy działanie każdej części snippetu jest zrozumiałe i możliwe do przetestowania,
- czy usuwany plugin nie realizuje dodatkowych funkcji, których nie widać w podstawowym scenariuszu,
- kto będzie odpowiadał za kod po kolejnych aktualizacjach WordPressa i PHP,
- czy w razie problemu snippet można szybko wyłączyć bez destabilizowania witryny.
Prosta modyfikacja oparta na pojedynczym filtrze może być dobrym kandydatem do własnego kodu. Funkcja wymagająca sanityzacji, ciągłych aktualizacji, wielu zależności albo zaawansowanego interfejsu przemawia za sprawdzonym pluginem.
Podsumowanie
Mniejsza liczba wtyczek nie powinna być celem samym w sobie. Lepszym kryterium jest możliwie prosta, bezpieczna i łatwa do utrzymania architektura WordPressa. Krótki snippet dobrze zastępuje pojedynczą, stabilną funkcję, ale nie musi odtwarzać zabezpieczeń i dodatkowych mechanizmów całego pluginu. Każdą zamianę trzeba oceniać na podstawie zakresu funkcji i odpowiedzialności za dalsze utrzymanie kodu.
FAQ – Najczęściej zadawane pytania
Czy każda wtyczka spowalnia WordPressa?
Nie. Obciążenie zależy od sposobu działania wtyczki, liczby wykonywanych operacji, zapytań, skryptów i integracji. Kilka lekkich pluginów może mieć mniejszy wpływ na stronę niż jedno rozbudowane rozszerzenie.
Czy snippet jest zawsze szybszy od pluginu?
Nie. Krótki kod może być lekki, ale o wydajności decyduje sposób jego działania, a nie sama liczba linii.
Czy można bezpiecznie włączyć SVG krótkim fragmentem kodu?
Można umożliwić przesyłanie plików SVG, ale taki snippet nie musi ich sanityzować. Samo dodanie obsługi formatu nie zapewnia tego samego poziomu ochrony co rozwiązanie kontrolujące zawartość pliku.
Czy wyłączenie XML-RPC może zastąpić Wordfence lub inną wtyczkę security?
Nie. Wyłącza jedynie konkretną funkcję WordPressa, podczas gdy rozbudowane narzędzie bezpieczeństwa może realizować wiele innych mechanizmów ochronnych.
Czy własne snippety powinny trafiać do functions.php?
Tylko wtedy, gdy kod jest bezpośrednio związany z motywem. Funkcje, które mają działać niezależnie od szablonu, lepiej umieścić w osobnym mini-pluginie lub rozwiązaniu do zarządzania snippetami.
Czy Google Analytics wymaga wtyczki?
Nie, jeśli celem jest wyłącznie dodanie podstawowego kodu śledzącego. Przy Consent Mode, e-commerce, rozbudowanej warstwie danych i warunkowym uruchamianiu skryptów zakres integracji staje się znacznie większy.
Czy warto wyłączyć Gutenberg, jeśli strona go nie używa?
Można to rozważyć, ale wcześniej trzeba sprawdzić, czy motyw lub inne wtyczki nie korzystają ze stylów i komponentów blokowych. Zmianę należy przetestować na całej witrynie.
