

Wchodzisz na stronę, widzisz znajomy ekran weryfikacji i przez sekundę myślisz: “normalne”. Sami niedawno trafiliśmy na taki komunikat u jednego z naszych klientów i przyznajemy uczciwie: w pierwszej chwili wyglądał wiarygodnie. Z resztą sam zobacz:
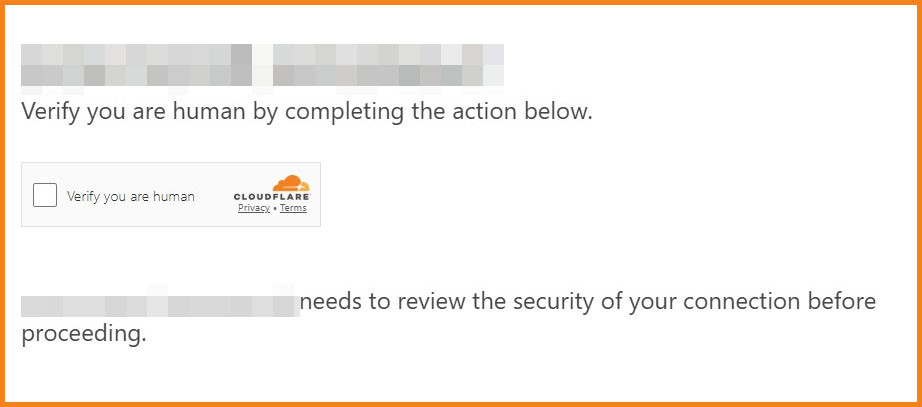
Wygląda wiarygodnie, prawda? Dopiero polecenie użycia skrótu “Win + R” zapaliło lampkę ostrzegawczą:
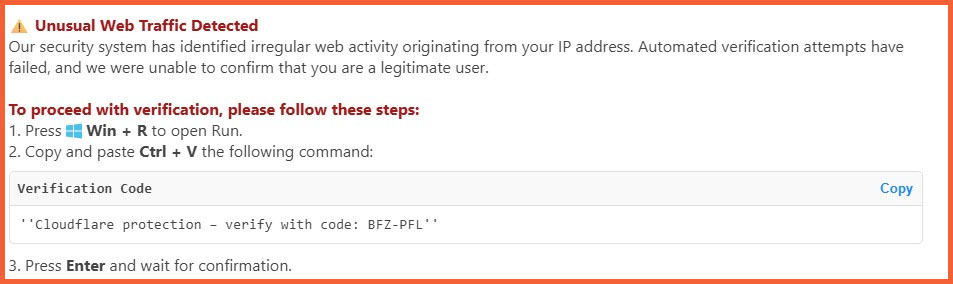
Co ciekawe – pod przyciskiem Copy ukrywa się zupełnie inny kod niż ten pokazany na ekranie.
I właśnie na tym polega problem. Fałszywe reCAPTCHA lub fałszywy komunikat Cloudflare nie atakuje siłą. Zamiast tego prosi Cię, żebyś samodzielnie wykonał niebezpieczny krok.
Czym jest fake reCAPTCHA Cloudflare i dlaczego wygląda tak przekonująco?
Fake reCAPTCHA Cloudflare to złośliwy element wstrzyknięty na stronę, najczęściej przez lukę w systemie zarządzania treścią, wtyczce, motywie albo przez przejęte dane dostępowe. To podróbka ekranu weryfikacji człowieka, przygotowana tak, aby użytkownik poczuł znajomy rytm: kliknij, potwierdź, przejdź dalej.
Różnica pojawia się po chwili. Prawdziwe zabezpieczenie nie każe Ci otwierać okna uruchamiania systemu Windows, wklejać polecenia ani wykonywać komend w systemie. Fałszywa wersja bardzo często próbuje właśnie tego. Według analizy Sucuri infekcja może udawać stronę weryfikacji Cloudflare, a następnie nakłaniać ofiarę do otwarcia Win + R, wklejenia złośliwego polecenia i pobrania szkodliwego pliku wykonywalnego. Specjaliści wskazali też, że kod bywa rozrzucony po wielu motywach i fałszywych wtyczkach, przez co samo usunięcie jednego pliku zwykle nie wystarcza.
Sekoia opisała rodzinę ClearFake jako złośliwy kod JavaScript umieszczany na przejętych stronach, często opartych na WordPressie. W lipcu 2024 roku analitycy mieli dostęp do statystyk pokazujących około 200 000 unikalnych użytkowników dziennie potencjalnie narażonych na takie przynęty. W wariancie od grudnia 2024 roku wykorzystywano fałszywe reCAPTCHA oraz fałszywe weryfikacje Cloudflare Turnstile.
Skąd to się bierze? Zazwyczaj z prostego łańcucha przyczyn. Strona ma nieaktualną wtyczkę. Ktoś używa słabego hasła. Motyw od dawna nie był aktualizowany. Kopia strony zawiera stary, porzucony katalog. Napastnik znajduje wejście, dopisuje skrypt i od tej chwili Twoja witryna zaczyna oszukiwać odwiedzających. Ty możesz widzieć wszystko normalnie, bo złośliwy kod często pokazuje się tylko wybranym osobom: z konkretnego kraju, urządzenia, przeglądarki albo po pierwszej wizycie.
Jakie są najbardziej podejrzane sygnały?
- komunikat żądający użycia skrótu Win + R;
- prośba o wklejenie „kodu weryfikacyjnego” do systemu;
- pełnoekranowa plansza Cloudflare pojawiająca się na stronie bez wcześniejszej konfiguracji tej usługi;
- przekierowania widoczne tylko na telefonie, w trybie prywatnym albo po wejściu z wyszukiwarki;
- nowe pliki w katalogach motywu, wtyczek lub przesyłanych mediów.
Twoja strona jest zainfekowana przez fake recaptcha? Zajmiemy się tym!
Zostaw nam swoje dane, a w ciągu 24 godzin skontaktujemy się z Tobą. A jeśli zależy Ci na czasie, po prostu zadzwoń do mnie. 🙂

Jak usunąć fake reCAPTCHA Cloudflare ze strony w 5 krokach?
Zanim zaczniesz usuwać cokolwiek, przyjmij jedną zasadę: nie naprawiasz samego obrazka z fałszywą weryfikacją. Naprawiasz przyczynę, dzięki której ten obrazek znalazł się na stronie. Dlatego działania muszą iść po kolei.
Krok 1: Odizoluj stronę i zabezpiecz dowody
Najpierw ogranicz szkody. Włącz tryb techniczny, blokadę dostępu albo tymczasowe przekierowanie na neutralną stronę informacyjną. Chodzi o to, żeby kolejni odwiedzający nie dostali instrukcji prowadzących do uruchomienia złośliwego polecenia.
Zrób kopię plików i bazy danych przed czyszczeniem. Taka kopia pomaga potem znaleźć źródło infekcji. Zapisz godzinę wykrycia problemu, przykładowe adresy podstron i zrzuty ekranu. Jeżeli strona należy do firmy, taka dokumentacja przyda się też przy rozmowie z administratorem, wykonawcą strony albo dostawcą hostingu.
Krok 2: Sprawdź pliki, bazę i miejsca najczęściej atakowane
Po izolacji przychodzi czas na przegląd. W WordPressie zacznij od motywów, wtyczek, pliku header.php, pliku functions.php, katalogu wp-content/uploads oraz wpisów w bazie danych. Sucuri opisało przypadek, w którym złośliwy kod znajdował się w plikach motywów i odwoływał się do osobnego pliku verification.html, udającego weryfikację Cloudflare.
Szukaj świeżo zmienionych plików, dziwnych nazw, zakodowanych ciągów oraz skryptów pobierających treść z zewnętrznych adresów. Nie każdy długi fragment kodu jest zły, ale połączenie przypadkowej nazwy, ukrytego odwołania i niedawnej modyfikacji powinno zwrócić Twoją uwagę.
Krok 3: Usuń złośliwy kod, ale nie zostawiaj furtki
Samo skasowanie fałszywego ekranu często daje krótką ulgę. Po kilku godzinach problem wraca, bo w systemie nadal siedzi plik odpowiedzialny za ponowne dopisywanie infekcji. Dlatego czyszczenie musi objąć pliki, bazę, konta użytkowników, zaplanowane zadania oraz nieznane wtyczki.
Wykonaj te działania w jednej serii:
- usuń nieznane pliki i porównaj motywy oraz wtyczki z czystymi wersjami producenta;
- skasuj fałszywe wtyczki, porzucone motywy i stare kopie strony trzymane w podkatalogach;
- zmień hasła do panelu strony, hostingu, bazy danych, poczty i dostępu przez przesyłanie plików;
- usuń nieznane konta administratorów oraz sprawdź adresy poczty przypisane do istniejących kont;
- zaktualizuj system strony, wtyczki, motywy i wersję języka PHP.
Krok 4: Sprawdź komputer administratora i historię logowań
Jeżeli ktoś miał dostęp do panelu strony z zainfekowanego komputera, napastnik mógł zdobyć hasła. ReliaQuest wskazuje, że fałszywe CAPTCHA bywają używane do kradzieży danych logowania oraz instalowania narzędzi dających zdalny dostęp do komputera. Mechanizm często polega na cichym skopiowaniu polecenia do schowka i namówieniu użytkownika do uruchomienia go w systemie.
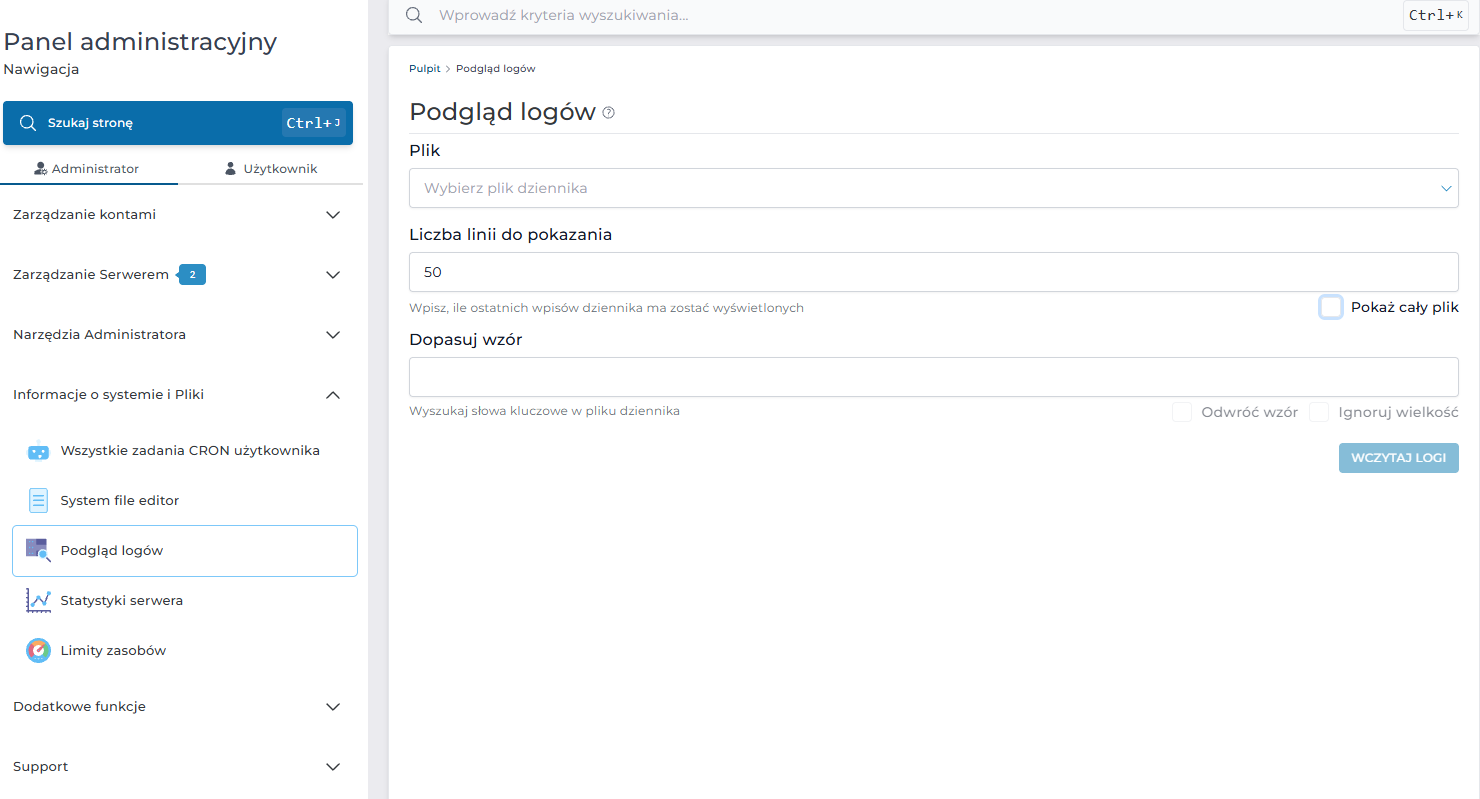
Przeskanuj komputer administratora dobrym narzędziem ochronnym, wyloguj aktywne sesje, włącz uwierzytelnianie dwuetapowe i sprawdź dzienniki logowań w hostingu. Jeżeli widzisz wejścia z obcych krajów, nietypowe godziny albo nagłe zmiany plików, masz trop.
Krok 5: Zaimplementuj ochronę, która zatrzyma powrót infekcji
Po czyszczeniu przychodzi etap utrzymania porządku. Włącz zaporę aplikacji internetowej, ogranicz dostęp do panelu administracyjnego, ustaw automatyczne kopie bezpieczeństwa i monitorowanie zmian plików. Zadbaj też o aktualizacje.
Okiem eksperta
Czy da się usunąć fake reCAPTCHA Cloudflare trwale? Tak, ale tylko wtedy, gdy zamkniesz drogę wejścia. Jeżeli usuniesz skrypt, a zostawisz przejęte konto administratora albo dziurawą wtyczkę, infekcja może wrócić.
Jak odróżnić prawdziwe zabezpieczenie od fałszywego komunikatu?
Prawdziwe zabezpieczenia działają w przeglądarce. Mogą poprosić o kliknięcie pola, chwilę oczekiwania albo dodatkową weryfikację ruchu. Nie proszą o uruchamianie poleceń w systemie, nie wymagają wklejania tekstu do okna Windows ani nie tłumaczą, że trzeba „naprawić błąd”, wykonując komendę.
Fałszywy komunikat często buduje presję. Mówi, że wykryto nietypowy ruch, że dostęp będzie zablokowany, że trzeba wykonać trzy szybkie czynności. Ten pośpiech jest częścią ataku. Im mniej czasu na zastanowienie, tym większa szansa, że użytkownik zrobi coś odruchowo.
Jeżeli jesteś właścicielem strony, sprawdzaj ją z różnych urządzeń i po wylogowaniu z panelu. Wejdź z telefonu, z innej sieci, przez wynik wyszukiwania. Infekcje bywają wybiórcze. Administrator widzi czystą witrynę, a nowy użytkownik dostaje fałszywą weryfikację.
Co zrobić po usunięciu infekcji, żeby odzyskać zaufanie?
Po naprawie sprawdź stronę w narzędziach dla właścicieli witryn, poproś hosting o ponowne skanowanie i przejrzyj wyniki wyszukiwania. Jeżeli przeglądarki lub wyszukiwarki oznaczyły witrynę jako niebezpieczną, złóż prośbę o ponowną ocenę dopiero po pełnym czyszczeniu.
Warto też przygotować krótką informację dla użytkowników, jeżeli infekcja była aktywna dłużej. Bez straszenia. Napisz, że wykryto nieuprawniony kod, został usunięty, a osoby, które wykonały polecenia z fałszywego komunikatu, powinny przeskanować komputer i zmienić hasła.
Najważniejszy wniosek jest prosty: fake reCAPTCHA Cloudflare żeruje na zaufaniu do znanych ekranów. Im szybciej rozpoznasz nietypową prośbę, tym mniejsze szkody.
Potrzebujesz pomocy z usunięciem infekcji? Skontaktuj się z nami!
Jeżeli podejrzewasz, że na Twojej stronie pojawił się fake reCAPTCHA Cloudflare, nie czekaj, aż problem sam zniknie. Taka infekcja potrafi wracać, ukrywać się w plikach, bazie danych albo fałszywych wtyczkach, a przy okazji narażać użytkowników na realne zagrożenie.
W naszej firmie pomagamy właścicielom stron bezpiecznie przejść przez cały proces: od rozpoznania źródła infekcji, przez czyszczenie witryny, aż po wdrożenie zabezpieczeń ograniczających ryzyko ponownego ataku. Pracujemy konkretnie, spokojnie i z pełnym wyjaśnieniem tego, co zostało znalezione oraz naprawione.
Jeżeli chcesz dowiedzieć się więcej i rozpocząć z nami współpracę, zadzwoń do nas lub napisz maila. Opisz krótko, co dzieje się na stronie, kiedy zauważyłeś problem i czy użytkownicy widzą fałszywy komunikat weryfikacyjny.
